Tampilkan postingan dengan label Virus. Tampilkan semua postingan

Senin, 22 November 2010

Gampang buat Virus (Part I) dengan FFE

Klo udah baca judulnya temen2 pasti pada pengen tau gimana caranya?! Apa iya buat virus itu gampang...??!! Iya khan?!! Hayo ngaku!!!

Iya! Beneran.. memang gampang kok! Tinggal clik kanan klick kiri, ketik sana ketik sini, jadi deh! Pengen tau caranya...

Mari mari masuk, kita bicarakan di dalem biar tambah enak getzu... hehehehe...

Dalam dunia per Virus an ada yang namanya Virus Generator. Yaitu sebuah aplikasi atau software sederhana yang digunakan untuk membuat virus. Ada banyak virus generator salah satu diantaranya adalah FFE. Tau ga apa itu FFE? Du paan yach FFE? Gue juga ga tau.. hehehe.. FFE adalah Fast Firus Engine atau enaknya ngomong Mesin Cepat Pembuat Virus! Sebenernya sich program ini dibuat hanya untuk tujuan pendidikan dan tidak untuk merusak. Tapi banyak sekali User yang menyalah gunakan. Program ini dibuat dengan menggunakan pemrograman Visual Basic yang yang di-compile dengan metode Native- Code kemuadian di Kompresi agar ukuran semakin mini dengan menggunakan Packer tELock. dalam paketnya terdapat dua buah file, yaitu Fast Firus Engine.exe sebagai mesin Utamanya dan data.ex_ yang merupakan badan virus yang belum dimodifikasi... untuk lebih jelasnya, praktek langsung aja yach! Yo masuk dulu lah biar lebih enak...

Tapi sebelumnya download programnya dulu Download disini.

Gimana udah belum downloadnya... klo udah, ekstraksi terlebih dahulu file ffe.exe ke lokasi yang kamu inginkan. Uppss satu lagi yang ketinggalan! dan inilah yang terpenting!  matikan dulu anti Anti Virus kamu biar proses pembuatannya lancar tiada halangan suatu apa... hehehehehe . . . .

double click program fast Firus Engine.exe kemudian kita bakalin diadepin sama interface yang kayak gene :

Keliatan ga?! Ga ya?! Buka dulu matanya dong.. nah... Keliatan khan... nah disitu kita cuman Diminta dengan hormat untuk memasukkan nama Pembuat di textbox "Author Of The Virus" dan memasukkan Nama Virus Di Textbox "Name Of The Virus" atau kamu juga bisa nambahin pesan2 tambahan di kolom "Your message" n pesan nya ga terbatas terserah mo selembar, dua lembar, tiga lembar basing wae lah! (terserah anda In javanese) hehehe...

udah selesai khan buat pesannya? Klo udah, click dengan sepenuh hati tombol "Generate"! Click OK! OK! Seperti yang nampak pada gambar di bawah. Taraaaa.... apa yang terjadi???!!!

Coba kamu buka di Windows Explorer, buka tepat dimana kamu menyimpan aplikasi Fast Firus Engine tadi. Akan muncul seekor Virus dengan ikon Folder di samping File FFE yang siap menyerang siapa saja yang mengganggunya. TAPI JANGAN COBA-COBA MENDOUBLE CLICK-nya yach... tapi klo mo coba2 ya silahkan... tapi ga tanggung lho klo ada apa2... hehehe... Tapi Sekali lagi saya tekan kan, Jangan Disalahkan Gunakan!!!


Caution!


sebenarnya FFE ini telah lama diciptakan, tapi Q nunggu antivirus deteksi dia sebagai virus dulu sampe  achirnya muncul posting Q ne . . . buat temen2 dagh usah takut . . . karena FFE saat ini sudah dapat di deteksi oleh semua antivirus. so, ne murni hanya untukl edukasi! n buat ngetes anti Virus aja kok!!! hehehehehe . . . Ok!!

Dah dulu yach, dah ngantuk nech bo2 dulu ah... Mpe ketemu di postingan berikutnya . . .

Rabu, 10 November 2010

Virus??! Panganan Opo Kui??!

Virus Alert!

Salam Virus Mania!!!

Untuk yang pertama kali nya saya berbagi ilmu tentang dunia pemrograman Virus. Dan untuk kesekian kalinya saya berpesan kepada temen-temen semua. Jangan menyalahkan ilmu yang telah saya bagikan! Ilmu apa saja jika disalah gunakan pasti berahir dengan kerugian baik bagi diri kita sendiri maupun orang lain… Ilmu kedokteran misalnya, klo disalah gunakan pasti fatal jadinya! Iya ga?!  Lha kok malah ngelantur... wkwkwkwkw..

Saya berbagi bukan untuk menjahili orang tapi semata-mata untuk tujuan pendidikan, saling berbagi ilmu pengetahuan.... hehehe... kembali ke lap! Top!

Virus??!  Panganan Opo kui??!

Tentu Sebagian temen – temen ada penasaran. Virus itu kayak apa sich? Bentuk nya kayak gimana sich? Nah ayok kita simak bersama devinisi virus itu sendiri...

Siapa sich yang ga kenal virus… suatu program berbahaya berukuran  kecil mungil yang teramat sangat menjengkelkan ini sarat menjadi momok Bagi semua pengguna komputer. Gimana ga, komputer yang awalnya lancar-lancar aja tiba bertingkah laku aneh! Menjadi lelet, lola, dan running tanpa control (Mabok Bae).

Program mungil yang “ngegemezin” pengen nginjek2 ini bisa menduplikasi diri dengan menyisipkan kopian dirinya ke dalam media penyimpanan / dokumen serta ke dalam jaringan secara diem-diem alias gerilya tanpa sepengetahuan pengguna komputer tersebut. Efek nya macem-macem dari mulai munculin pesan-pesan aneh sampe merusak komputer serta menghapus file atau dokumen kita. Motif pembuatannya pun juga beragam! dari hanya karena putus cinta sampe yang berbau Komersial Alias Cari “Duit haram!”! Tapi umumnya klo virus lokal alias buatan orang indonesia tuh tujuannya cuman buat iseng aja... n Yang paling banyak tu bertemakan “ASMARA”!!! wkwkwkwk...

So Untuk lebih jelasnya, Virus itu program tersembunyi yang menjalankan fungsi2 tertentu tanpa persetujuan User alias si pengguna komputer. Tidak mempunyai interface, sopan santun, tata krama dan etika!!! Asal masuk aja acak-acak data orang tanpa permisi dan tanpa ampun!!!

Udah... udah maki-makinya... jangan marah2 trus ntar cepet tua lho..

Oh ya ya ya, udah dulu yach...

Semoga bermanfaat!

Jumat, 05 November 2010

Awas!!! Worm Downadup mulai meradang!!

Worm Downadup adalah salah satu varian dari virus baru worm yang saat ini sudah menginfeksi hampir 9 juta komputer hanya dalam waktu 4 hari. Jumlah yang tidak sedikit untuk worm yang belum lama muncul. berikut penjelasan singkatnya . . .

Nama asli Worm ini adalah Worm:W32/Downadup.gen dan mempunyai berbagai nama alias seperti : W32/Conficker.worm.gen  (Symantec), Mal/Conficker (Sophos) , Worm: Win32/Conficker (Microsoft). Selain itu juga dikenal dengan nama Conflicker dan Kido (contoh nama : Worm: W32/Downadup.gen!A, Net-Worm.Win32.Kido.ih ). Worm ini termasuk kategori Malware yang berjalan di windows 32 -bit, makanya disebut W32.

Efek dari Worm Downadup :

Worm ini menyebar dengan cara memblok website antivirus dan orang-orang yang ingin mendapat antivirus tidak jadi mendapatkannya.

Worm ini mampu mengubah/menambah fungsi internal windows (TCP) untuk memblok akses situs-situs keamanan (security/antivirus), dengan memfilter alamat yang mempunyai karakter/text tertentu. Dan untuk menghilangkan efek tersebut tidak mudah, karena boleh dibilang sudah tingkat low level programming.

Worm ini didesign untuk melindungi diri dari deteksi antivirus dengan menggunakan teknik tertentu yang jarang digunakan, melindungi diri dari upaya untuk di hapus, mematikan windows update, restore point sebelum infeksi, mematikan trafik jaringan tertentu, mengoptimalkan fitur windows Vista untuk memudahkan penyebaran, mampu menginjeksi explorer.exe, svchost.exe dan services.exe dan lainnya.

Bagi anda yang belum terkena virus ini di sarankan untuk update Sistem Operasi anda secara teratus. Sedangkan jika komputer sudah terinfeksi, maka bisa download remover tool, baik dari F-Secure atau Bitdefender dibawah ini.

Klik disini untuk mendapatkan antivirus BitDefender.

Selasa, 02 November 2010

Virus Win32 Autoruner

Apakah anda terinfeksi varian baru worm shortcut/random ??? Walaupun anda sudah meng-update antivirus, tetapi tetap saja worm tersebut mampu menyambangi komputer anda.


Setelah aksi yang dilakukan trojan Stuxnet, worm shortcut mampu mencuri perhatian sebagian pengguna komputer di Indonesia dengan penyebaran yang luar biasa. Bahkan setelah kami membuat salah satu artikel worm shortcut terbaru http://vaksin.com/2010/0810/VBWorm.BEUA/VBWorm.BEUA.htm, kami mendapatkan puluhan sample shortcut yang berbeda-beda. Kejadian ini mirip dengan worm YM (conime/secupdat) dan virus Sality yang juga menyebar cepat dengan varian yang berbeda-beda. Dengan teknik yang sama varian malware menyebar dengan memanfaatkan celah keamanan dari system Windows yaitu MS10-046 (celah keamanan .lnk/shortcut).


Dengan maraknya penyebaran malware dengan varian yang berbeda-beda, terkadang menyulitkan bagi antivirus untuk mendeteksi varian yang sama sehingga dibutuhkan sample dari virus tersebut. Tetapi ada pula beberapa antivirus yang memiliki teknologi khusus untuk mengatasi malware tanpa membutuhkan sample, sehingga dengan mudah mendeteksi dan menambahkan sendiri sesuai database yang dimiliki tanpa memerlukan update seperti Dr Web dengan teknologi Origins Tracing (lihat gambar 1).


Gambar 1, Teknologi Origins Tracing pada Dr.Web, mampu mendeteksi varian Shortcut tanpa perlu update


Varian Malware pengguna celah Keamanan .LNK (shortcut)


Hingga saat ini, telah banyak varian malware yang menggunakan celah keamanan .LNK (shortcut) untuk melakukan penyebaran secara cepat. Beberapa malware yang telah menggunakan celah tersebut diantaranya sebagai berikut :


ü Sality (Tanatos)


Varian virus polymorphic yang melakukan infeksi file executable, dan juga ternyata menggunakan celah keamanan ini untuk melakukan penyebaran. Selain melalui file yang di-infeksi, Sality membuat 2 file (1 file autorun.inf dan 1 file executable dengan nama acak) melalui media USB dan jaringan yang menggunakan full sharing (dengan menyertakan pula ratusan file executable sampah dengan nama acak).  Anda dapat membaca artikel virus Sality.


ü Zeus (Zbot atau botnet)


Varian trojan yang melakukan infeksi pada web-web bank dan finansial. Dengan menambahkan keylogger pada halaman web tersebut dengan maksud mendapatkan username dan password. Worm ini mampu menginfeksi komputer melalui celah pada browser seperti Internet Explorer dan Mozilla Firefox. Worm ini juga dapat melakukan broadcast spam kepada alamat e-mail tertentu.


ü Chymine (worm YM atau conime/secupdat).


Worm yang sangat populer menginfeksi komputer melalui media Yahoo Messenger. Dengan teknik penyebaran yang sama seperti Zeus/Zbot dan Sality, dan memiliki varian yang berbeda-beda. Anda dapat membaca selengkapnya pada artikel virus google dan virus YM.


ü Stuxnet


Trojan yang baru-baru ini menyebar dengan cepat dengan memanfaatkan koneksi jaringan dan media USB. Trojan ini membuat space harddisk kita menjadi habis. Selengkapnya dapat anda baca pada artikel stuxnet.


ü VBNA/Hllw.Autoruner (worm Vobfus atau Shortcut/Random)


Worm shortcut yang memiliki karakter seperti worm YM. Dengan menggunakan banyak file acak dan ukuran yang berbeda-beda, maka tak jarang tidak semua antivirus mampu mendeteksi varian virus worm ini. Saat ini worm ini cukup populer dan mampu menyebar dengan pesat. Anda dapat membaca salah satu artikel shorcut.


File Worm


Worm Vobfus (Visual basic Obfuscated) atau shortcut/random dibuat menggunakan bahasa pemrograman Visual Basic dan memiliki ukuran yang bervariasi tergantung varian worm. File worm juga menggunakan icon Visual Basic dengan ekstensi file exe (application) dan scr (Screen Saver). (lihat gambar 2)


Gambar 2, File worm shortcut/random


Saat menginfeksi komputer korban, worm akan membuat beberapa file induk diantaranya :


ü C:\Documents and Settings\%user%\alg.exe atau x.exe (Windows 2000/XP/2003)


ü C\Documents and Settings\%user%\[nama_acak].exe (Windows 2000/XP/2003)


ü C:\User\%user%\alg.exe atau x.exe (Vista/7/2008)


ü C\User\%user%\[nama_acak].exe (Vista/7/2008)


Dan juga membuat beberapa file virus pada removable drive/disk yaitu :


  • [nama_acak].exe

  • [nama_acak].scr


Selain itu, worm akan membuat file shortcut yang disesuaikan dengan nama folder yang telah disembunyikan. Selain itu worm akan akan membuat file shortcut yang lain yaitu :


  • Documents.lnk

  • Music.lnk

  • New Folder.lnk

  • Passwords.lnk

  • Pictures.lnk

  • Video.lnk

  • [nama_acak].lnk (hingga beberapa file)


Gejala & Efek Worm


Beberapa gejala dan efek yang terjadi jika anda terinfeksi worm ini yaitu sebagai berikut :


Ø Melindungi proses worm dan mencegah proses aplikasi/program keamanan


Worm mencoba memonitor proses yang berjalan di memori dan memastikan agar proses worm tidak dimatikan oleh program/aplikasi keamanan seperti antivirus dan removal. Jika ada program/aplikasi keamanan yang berjalan, maka worm akan mencoba menginfeksi dan membuat error pada program tersebut. (lihat gambar 3)


Gambar 3, Program/aplikasi keamanan yang di injeksi oleh worm menjadi error


Ø Menyembunyikan folder dan membuat file shortcut


Salah satu aksi worm ini mampu membuat pengguna komputer dag dig dug (kerepotan) karena menyembunyikan seluruh isi folder "My Documents" user dan menggantinya dengan file shortcut. File shortcut tersebut justru diarahkan ke salah satu file virus dengan nama acak. Beberapa varian lain hanya menyembunyikan folder dan membuat file shortcut pada removable drive/disk. (lihat gambar 4)


Gambar 4, Menyembunyikan folder pada removable dan membuat file shortcut


Ø Koneksi Remote Server dan mendownload file virus lain


Dengan memonitor proses yang berjalan, worm mencoba melakukan koneksi ke IP remote server yang dituju melalui file system yang diinfeksi seperti file explorer.exe atau svchost.exe. Setelah terkoneksi, worm mendownload varian malware lain agar tidak mudah terdeteksi dari antivirus atau removal tool. (lihat gambar 5)


Gambar 5, Worm melakukan koneksi ke remote server dan mendownload varian virus lain


Ø Modifikasi key Folder Options


Secara umum, worm ini tidak akan melakukan blok terhadap bebrapa program Windows seperti regedit, Task Manager, Folder Options, dll. Tetapi worm menggunakan cara lain agar file virus tidak mudah dilihat atau dihapus, untuk itu virus memodifikasi fitur Folder Options dengan menghapus salah satu key yang ada yaitu : (lihat gambar 6)


- Hide protected operating system files (recommended)


Gambar 6, Fitur Folder Options sebelumworm aktif


Dengan selalu mengaktifkan key tersebut, pengguna komputer tidak dapat melihat file virus bahkan menghapusnya. (lihat gambar 7)


Gambar 7, Fitur Folder Options setelah worm aktif


Metode Penyebaran


Sama seperti worm YM (conime/secupdat) dan Stuxnet, metode awal penyebaran worm ini berasal pada link website yang mengandung trojan dan link spam pada e-mail. Tetapi setelah komputer pengguna terinfeksi, worm mulai melakukan penyebaran menggunakan media removable drive/disk.


Selain itu, dalam jaringan akan memanfaatkan file sharing (full) dan mapping drive dengan membuat beberapa file virus dan shortcut. (lihat gambar 8)


Gambar 8, Worm infeksi jaringan


Modifikasi Registry


Beberapa modifikasi registry yang dilakukan oleh worm yaitu :


Ø Merubah registry


Ø Folder Options


Agar file worm tidak dapat dilihat, maka worm merubah key pada Folder Options, untuk itu virus merubah key menjadi berikut :


§ HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer\Advanced


ShowSuperHidden = 0


Ø Menambah registry


Ø Start-up


Agar file worm dapat langsung aktif pada saat menghidupkan komputer, maka worm menambah key sebagai berikut :


§ HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run


[nama_acak] = C:\Documents and Settings\%user%\[nama_acak].exe


Pembersihan Worm


Langkah-langkah yang harus dilakukan untuk melakukan pembersihan worm adalah : (lihat gambar 9)


ü Putuskan koneksi jaringan/internet.


ü Matikan System Restore (Windows XP/ME)


o Klik kanan My Computer, pilih Properties.


o Pilih tab System Restore, beri ceklist pilihan “Turn off System restore”.


o Klik Apply, Klik OK.


Gambar 9, Matikan System restore


ü Matikan dan hapus virus. (lihat gambar 10)


o Download tools Dr.Web CureIt pada :


http://www.freedrweb.com/download+cureit


o Jalankan file tools tersebut, kemudian pilih semua drive yang ada.


o Klik Scan, biarkan hingga selesai. (jangan di restart dahulu).


Gambar 10, Scan dengan Dr.Web CureIt


klik 2x file yang telah anda download, hingga muncul pesan komputer yang sedang berjalan pada mode EPM (Enhanced Protection Mode), dan klik OK.


Klik OK jika muncul notifikasi untuk menjalankan, kemudian klik START pada menu yang ditampilkan dan klik “Yes” pada notifikasi Start scan now?.


Maka Dr.Web akan melakukan proses scanning pada komputer anda dan akan memunculkan pesan jika terdapat virus, klik Move. Biarkan hingga selesai.


Restart komputer, jika diperlukan.


ü Hapus Registry Windows yang telah ditambahkan oleh worm dengan langkah berikut :


o Klik Menu [Start]


o Klik [Run]


o Ketik "regedit", kemudian klik tombol [OK] hingga muncul tampilan "Registry Editor"


o Pada aplikasi tersebut, cari key berikut :


HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run (lihat gambar 11)


o Hapus key yang memiliki data seperti "C:\Documents and Settings\%user%\[nama_acak].exe"


Gambar 11, Hapus key


ü Rubah Registry Windows yang telah ditambahkan oleh worm dengan langkah berikut : (lihat gambar 12)


Ø Klik Menu [Start]


Ø Klik [Run]


Ø Ketik "regedit", kemudian klik tombol [OK] hingga muncul tampilan "Registry Editor"


Ø Pada aplikasi tersebut, cari key berikut :


Ø HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer\Advanced


Ø Rubah key yang memiliki data seperti "ShowSuperHidden" dari 0 menjadi 1.


Gambar 12, Rubah key


ü Tampilkan folder yang disembunyikan dengan menggunakan script berikut :


attrib -s -h /s /d


· Klik Menu [Start]


· Klik [Run]


· Ketik "cmd", kemudian klik tombol [OK] hingga muncul tampilan "Command Prompt"


· Arahkan lokasi cursor pada drive removable folder yang disembunyikan


· Kemudian jalankan script "attrib -s -h /s /d" (lihat gambar 13)


Gambar 13, Munculkan folder yang disembunyikan


ü Install Security Patch MS10-046 sesuai dengan versi windows yang anda miliki. Silahkan anda download pada link berikut :


http://www.microsoft.com/technet/security/Bulletin/MS10-046.mspx


ü Untuk pembersihan yang optimal dan mencegah infeksi ulang, sebaiknya menggunakan antivirus yang ter-update dan mengenali virus ini dengan baik.

Kode Kunci Virus!

Salam virus Mania!!!

OK temen2 pada posting sebelumnya, kita sudah kenalan sama bocah kecil mungil namun sangat menjengkelkan! Namanya tidak lain dan tidak bukan adalah Virus! nah sekarang kita masih akan tetap membahas nya. Tapi . . . ., kali ini kita akan membahas tentang kode kunci dari Virus itu sendiri! Penasaran??! Yuk . . mari kita simak tulis berikut ini, . . . .

Virus pada umumnya mempunyai struktur yang hampir sama dan dapat dibedakan menjadi beberapa kode, yaitu :

  1. Kode Penanda Virus


Setiap virus pasti mempunyai identitas masing-masing.bisa dibuat dengan karakter atau jumlah byte tertentu sebagai marker sesuai keinginan si programmer.

  1. Kode Penggandaan Virus


Suatu program tidak bisa dikatakan virus jika tidak dapat menggandakan dirinya sendiri.

  1. Kode Pertahanan


Kode ini diperlukan virus untuk mengecoh antivirus, bisa dengan meng-encrypt file virus tersebut, men-disable kan proses pada komputer korban, mencegah pemanggilan file atau installer program antivirus, ataupun membunuh program antivirus.

  1. Kode Pemicu


Setiap virus mempunyai program atau kode untuk mengaktifkan program utamanya. Program atau kode ini bisa dipicu dengan bermacam-macam cara bisa dengan langsung  langsung file virus, bisa juga dengan memanfaatkan file autorun.inf pada setiap drive.

  1. Kode Manipulasi


Kode ini  berguna untuk menghapus file, menjalankan aplikasi tertentu untuk mencuri atau mengirimkan data kesebuah email.

Nah temen2 udah tau kan kode apa saja yang digunakan oleh virus . ..

Pada posting selanjutnya, kita akan mebahas tentang source kode tersebut! Seru bukan??! Tunggu aja tanggal mainnya! OK??! see you later . . .!!

Sabtu, 23 Oktober 2010

Source Kode Virus "Brontok"

Salam Virus Mania!!!

Nah ini dia virus brontok yang beberapa tahun lalu sempat “Naik Daun” dan melejit namanya di dunia Cyber n Komputer. Silahkan yang mo coba-coba buat eksperimen or cuman mo ngetes anti viruz za...
Virus ini terdiri dari 1 form da 1 Module, dengan nama Form -> BrontokForm Module -> API
Dengan detail berikut:
Begin VB.Form BrontokForm
Caption = \"Brontok.A\"
ForeColor = &H8000000F&
ScaleMode = 1
BeginProperty Font
Name = \"\"
Size = 195323.4944
Charset = 29
Weight = 774
EndProperty
Begin VB.Timer TmrBrontok
Enabled = 0 \'False
Interval = 2000
Left = 2160
Top = 0
Width = 57352
Height = 1
End
End
Dengan nama Project: Brontok.vbp, yang disimpan pada directory:
F:\\VPROJECT\\REHAB\\Re-1\\BRONTOK.A
Ada beberapa procedure & function yang digunakan dengan nama:
Form_QueryUnload(Cancel As Integer, UnloadMode As Integer)
TmrBrontok_Timer()
Subr_004()
CekKoneksiInternet()
ManipulasiExec()
Subr_007()
KeluarDong()
BronReg()
CopyAppData()
DownloadVir()
StartDong()
StartUp()
DecTeks()
MutMutex()
MutCr()
DownloadFile()
CekUpdate()
InfekNetwork()
Judul()

CekRemDisk() BikinFile()
GetEmailFile()
CekValidMail()
GetTeks()
CekKar()
ListMail()
GetTargetMBhs()
GavMailer()
BrontokMail()
Subr_031()
DataEmail()
DownMIME()
FindFilesAPI()
ListFileGav()
InfekFile()
SmallAttack()
MinggirLoe()
GetHostByNameAlias()
StripNulls()
BikinKredit()
Dan beberapa fungsi Api yang digunakan anatara lain: Fungsi Baca Tulis Ke Register:
Declare Function RegOpenKeyExA Lib \"advapi32.dll\" ()
Declare Function RegSetValueExA Lib \"advapi32.dll\" ()
Declare Function RegCloseKey Lib \"advapi32.dll\" ()
Declare Function RegCreateKeyExA Lib \"advapi32.dll\" ()
Declare Function Sleep Lib \"kernel32\" ()
Mendapatkan Spesial Folder: Declare Function SHGetPathFromIDList Lib \"shell32.dll\" ()
Declare Function SHGetSpecialFolderLocation Lib \"shell32.dll\" ()
Membaca Isi Halaman Situs:
Declare Function InternetOpenA Lib \"wininet.dll\" ()
Declare Function InternetOpenUrlA Lib \"wininet.dll\" ()
Declare Function InternetReadFile Lib \"wininet.dll\" ()
Declare Function InternetCloseHandle Lib \"wininet.dll\" ()
Mendapatkan Caption Dari Sebuah Window:
Declare Function GetWindowTextA Lib \"user32\" ()
Declare Function GetWindowTextLengthA Lib \"user32\" ()
Dapatkan HWND Window aktif:
Declare Function GetForegroundWindow Lib \"user32\" ()
Shutdown, Reboot, LogOff Windows:
Declare Function ExitWindowsEx Lib \"user32\" ()
Declare Function GetCurrentProcess Lib \"kernel32\" ()
Declare Function OpenProcessToken Lib \"advapi32\" ()
Declare Function LookupPrivilegeValueA Lib \"advapi32\" ()
Declare Function AdjustTokenPrivileges Lib \"advapi32\" ()
Mendapatkan Jenis Media yang ada spt Removable Disk, CD-Rom dll:
Declare Function GetDriveTypeA Lib \"kernel32\" ()
Declare Function ShellExecuteA Lib \"shell32.dll\" ()
Declare Function RtlMoveMemory Lib \"kernel32\" ()
Winsock API:
Declare Function closesocket Lib \"wsock32.dll\" ()
Declare Function connect Lib \"wsock32.dll\" ()
Declare Function htons Lib \"wsock32.dll\" ()
Declare Function inet_addr Lib \"wsock32.dll\" ()
Declare Function recv Lib \"wsock32.dll\" ()
Declare Function send Lib \"wsock32.dll\" ()
Declare Function socket Lib \"wsock32.dll\" ()
Declare Function gethostbyname Lib \"wsock32.dll\" ()
Declare Function WSAStartup Lib \"wsock32.dll\" ()
Declare Function WSACleanup Lib \"wsock32.dll\" ()
Declare Function WSAAsyncSelect Lib \"wsock32.dll\" ()
Fungsi yang berhubungan dengan file:
Declare Function FindFirstFileA Lib \"kernel32\" ()
Declare Function FindNextFileA Lib \"kernel32\" ()
Declare Function GetFileAttributesA Lib \"kernel32\" ()
Declare Function FindClose Lib \"kernel32\" ()
dll...
Dari source kode diatas jelas banget terlihat si “brontok” ini memakai mberbagai cara untuk berkebang biak. Dengan cara pengiriman lewat email, masuk dan ke dalam folder Sharing dls. Jika dilihat kembali pada strukturnya ada beberapa kata yang di encrypt, kemungkinan berupa exploit code atau apalah namanya. hanya allah dan pembuat virus yang tau.
Virus ini mempunyai fungsi ExitWindowsEx yang diimport dari file user32.dll, fungsi ini biasanya digunakan untuk mematikan windows. kayaknya sipembuat virus membuat triger yang berisi perintah mematikan/merestart komputer.
Selain itu dalam struktur filenya terdapat kata-kata seperti ini:
FOLDER.HTT
RORO
.HTT
.DOC
.CSV
.EML
.CFM
.PHP
.WAB
.EML
.TXT
.HTML
.HTM
MY DATA SOURCES
MY EBOOKS
MY MUSIC
MY SHAPES
MY VIDEOS
MY DOCUMENT
Dan ada beberapa alamat situs yang diserang, apa DDOS ya...hik..hik..tau deh. Selain itu pembuat virus mencantumkan nama: --JowoBot#VM Community --
Selanjutnya coba lihat tiga fungsi api berikut:
Declare Function GetWindowTextA Lib \"user32\" ()
Declare Function GetWindowTextLengthA Lib \"user32\" ()
Declare Function GetForegroundWindow Lib \"user32\" ()
Sepertinya pembuat virus memanfaatkan windowexplorer untuk memperbanyak filenya ke folder yang lain. Dengan cara membaca Caption yang terdapat pada windows aktif yang berisi nama directory/path. Dengan menggunakan 2 fungsi diatas (GetWindowTextA & GetWindowTextLengthA), Sedangkan fungsi GetForegroundWindow digunakan untuk mendapatkan Handle Window (HWND) yang sedang aktif.
Jadi kesimpulannya virus ini tidak dapat menyalin dirinya kalo Caption pada windowExplorer bukan berupa Directory/Path. Sehinga si pembuat virus menonaktifkan setting pada Folder Options.
Kemudian yang lebih unik lagi virus ini membaca isi halaman situs yang terbuka pada sebuah InternetExplorer dengan menggunakan fungsi:
Declare Function InternetOpenA Lib \"wininet.dll\" ()
Declare Function InternetOpenUrlA Lib \"wininet.dll\" ()
Declare Function InternetReadFile Lib \"wininet.dll\" ()
Declare Function InternetCloseHandle Lib \"wininet.dll\" ()
Kalo saya tebak, sepertinya pembuat virus mencari alamat email pada halaman situs yang terbuka dan mengirimkan virus nya berdasarkan alamat email yang ditemukan pada halaman tersebut dengan kata kunci seperti mailto: ataupun @xxxx.com dll...
klo pengen menonaktifkan virus ini secara cepat, coba masuk safemode kemudian rename file MSVBVM60.dll menjadi MSVBVM60.dl_
karena virus ini membutuhkan runtime vb. Nah kalo udah gak aktif baru kita bisa hapus beberapa registry entry dan file-file virus brontoknya.
Sayang sekali virus ini tidak menggunakan program compressor, sehingga memudahkan orang untuk mengenalinya.
Semoga bermanfaat..... 

Rabu, 17 Februari 2010

Kembalikan data yang hilang dengan get data back

GetDataBack adalah utiliti software untuk penyelamatan data dan dapat menemukan file penting yang hilang untuk dapat kembali digunakan. Sistem GetDataBack sangat aman. Cara kerja software ini mengunakan sistem Safe dan tidak menyentuh media yang akan direcover kembali.

Apapun yang terjadi dari data anda pada sebuah storage baik harddisk sampai flash disk. Dalam kondisi media storage masih bisa terditeksi masih bisa diselamatkan oleh GetDataBack.

Dalam kondisi apa saja yang dapat dilakukan software ini untuk menyelamatkan data anda :

  • Ter-Delete data secara tidak sengaja dari semua jenis media. Termasuk file didalam sub / directory.

  • Hilangnya partisi bahkan sampai sebuah media/harddisk yang telah terhapus partisinya dapat dicari kembali file yang ada pada media storage

  • Hilangnya file karena virus attack yang menghapus file pada media storage dapat ditemukan kembali.


Media apa saja yang dapat diselamatkan oleh GetDataBack, GetDataBack recovers from :

  • Hard drives (IDE, SCSI, SATA)

  • USB drives

  • Firewire drives

  • Partitions

  • Dynamic Disks

  • Floppy drives

  • Drive images

  • Zip/Jaz drive

  • Compact Flash Cards

  • Smart Media Cards

  • Secure Digital Cards

  • USB Flash Drive

  • iPod Disks


Prepare recovery data


GetDataBack dapat bekerja pada sistem Windows 95/98/ME/NT/2000/XP. Software GetDataBack terbagi dua sistem file yaitu NTFS atau FAT. Artinya ada 2 jenis software GetDataBack apakah untuk data NTFS atau FAT. Pengoperasian software ini dapat bekerja dengan Pentium processor dan minimal 32MB.

Saran ketika melakukan backup dengan GetDataBack, minimal dibutuhkan satu media storage dengan kapasitas yang sama atau lebih besar dari ukuran data yang akan dikembalikan. Misalnya anda ingin menyelamatkan data dengan berukuran 30GB, maka pada computer anda minimal memiliki 30GB space free untuk melakukan copy file atau backup file dengan harddisk kedua atau partisi lain diluar partisi yang ingin direcover

Saran kedua adalah tidak melakukan access pada media yang akan direcover. Upaya ini untuk membiarkan kondisi data tetap aman dan tidak hancur secara tidak sengaja tertulis- overwritten. Sangat disarankan untuk mengunakan 1 buah harddisk sebagai sistem operasi dan digabungkan media atau harddisk lain yang akan diselamatkan. Dan harddisk pertama dapat difungsikan sebagai media backup atau copy dari software GetDataBack

4/3 step recovery data


Terdapat 4 option pada GetDataBack :

1. I Don’t know , use default setting : pilihan ini untuk pemula pemakai software GetDataBack. GetDataBack akan mengambil semua langkah dari 3 step pilihan yang ada

2. Systematic file system damage : Pilihan ini diambil bila media atau harddisk storage telah dilakukan format atau hilangnya partisi. Bahkan sistem harddisk anda tidak memiliki partisi lagi dapat dapat mengunakan GetDataBack untuk melakukan recovery file asalkan harddisk anda memang masih dapat bekerja

3. Sustained file system damage : kondisi paling parah karena file yang ada pada sistem harddisk sudah tertimpa data baru misalnya dengan menginstall OS. Walaupun sangat tipis menemukan data yang telah terhapus, diharapkan masih sedikit tersisa data anda yang dapat diselamatkan oleh GetDataBack

4. I want to recover Delete file : Cara ini paling umum terjadi karena data terdelete. GetDataBack dapat melakukan recover data baik file dan directory untuk dikembalikan utuh seperti semula termasuk nama file dan nama directory.

Dibawah ini adalah cara mengunakan GetDataBack, 2 kondisi yang diuji oleh kami adalah undelete file dan recover data dari partisi yang terhapus.

Recovery undelete with GetDatBack


Untuk melakukan undelete file ada 4 langkah melakukan recover dengan GetDataBack.

Step awal adalah memilih kondisi penyelamatan yaitu dengan option I want to recover Delete file.

Step kedua akan akan ditampilkan dimana letak data pada sebuah storage misalnya harddisk. Anda dapat memilih drive letter dari letak data yang akan diselamatkan


Step ketiga nantinya akan ditampikan kondisi data anda, bila indicator menunjukan warna hijau atau green maka data anda masih dapat dikembalikan secara utuh


Step keempat adalah mencari nama file dan directory dari daftar software GetDataBack. Dan anda cukup mengcopy file yang anda inginkan untuk dibackup ke media atau storage lain


Pada test undelete GetDataback untuk NTFS, semua file yang akan direcover dapat dikembalikan dengan nama-nama file seperti semula. Untuk kecepatan melakukan recovery data yang terdelete, dibutuhkan waktu sekitar 15 menit dari 50GB partisi

Recovery Lost Partition with GetDatBack


Pada test partisi recover, kami mengunakan format FAT dengan 1 media storage Gigabyte i-Ram Disk 2GB

Berbeda dengan step recover delete file, untuk terformat atau hilangnya partisi anda minimal harus mengetahui letak partisi atau harddisk yang terhapus.

Step pertama setelah anda memilih option Systematic file system damage, maka anda harus memilih media / drive letter (partisi) yang telah terhapus yang berisikan data file anda.

Pada gambar dibawah ini, storage GIGABYTA i-RAM disk berkapasitas 2GB FAT dibuat terhapus oleh WIndows. Anda cukup meng-click nomor media atau nama harddisk storage anda


Step kedua, anda harus memilih indikator dari Green / warna hijau. Kondisi Green tersebut diartikan file anda tetap berada didalam harddisk atau storage, tetapi anda sudah kehilangan partisi anda.


Step ketiga, biarkan beberapa saat GetDataBack mencari file yang hilang tetapi masih tersimpan didalam stoarge. Pada gambar dibawah ini adalah langkah setelah step 2 dilakukan dan file dan directory dapat kembali ditemukan. Anda cukup melakukan click mouse kanan dan mengcopy data anda kembali kemedia penyimpan lain untuk melakukan backup


Test GetDataBack untuk mencari file yang hilang setelah terhapusnya partisi lebih memerlukan waktu. Pada test pencarian 50GB dibutuhkan waktu 1 jam lebih. Tetapi seluruh file yang dicari dapat dikembalikan seperti semula termasuk nama directory serta nama file


Saran untuk pemakaian GetDataBack


Dibawah ini saran untuk penyelamatan untuk pemakaian software GetDataBack. Jangan mengunakan GetDataBack dan menginstall pada harddisk yang sama. Disarakankan untuk mengambil langkah seperti dibawah ini.

  • Gunakan computer lain dan menempatkan media storage yang berbeda dari software dengan media yang akan diselamatkan.

  • Gunakan computer berkecepatan tinggi serta memory yang cukup besar.

  • Lepaskan harddisk yang akan direcover dan tempatkan pada computer lain sebagai SLAVE / SECOND harddisk.


Result


Hilangnya partisi atau file tidak menjadikan malam anda seperti adengan film Nightmare yang menakutkan. Asalkan anda mengetahui apa yang terjadi dan menyiapkan langkah pengembalian data anda yang hilang. GetDataBack NTFS dan FAT adalah sebuah software recover data untuk menyelamatkan data yang terhapus. GetDataBack menyediakan pilihan dengan kemudahan dan langkah sederhana untuk menyelamatkan data anda. Baik hilangnya sebuah partisi pada media storage dari harddisk sampai flash disk, atau terhapusnya file karena terdelete dapat dikembalikan oleh software GetDataback. Bahkan pada test undelete file, GetDataBack dapat mengembalikan nama file secara utuh untuk test NTFS. GetDataBack ideal dimiliki oleh para kalangan IT untuk pencegahan bila terjadi hilangnya data akibat secara disengaja maupun tidak seperti serangan virus. GetDataBack juga menyediakan pilihan jenis format FAT dan NTFS, dan software ini ditawarkan lebih ekonomis.

Jika anda berminat, Silahkan Download file nya Disini

Senin, 15 Februari 2010

Virus Terganas Tahun ini!

Tak semua program jahat virus dan sejenisnya merusak komputer korban. Beberapa serangan ringan hanya mengganggu. Namun, program jahat yang ganas sampai mengubah atau merusak file bahkan mengmabil alih sistem komputasi korbannya.

Kaspersky merilis daftar Top 20 program paling ganas bulan ini yang dinilai berdasarkan jumlah objek yang diserang pada komputer korban. Program-program jahat yang mampu menginfeksi file-file menjadi mayoritas dalam peringkat ini.

Varian virus Sality mendominasi daftar tersebut. Sality.y merupakan varian baru dari Virus.Win32.Sality yang masuk ke Daftar Top 20 bulan ini. Sality.z telah muncul pada Daftar Top 20 untuk kedua kalinya. Ini menunjukkan kembali tingginya aktivitas dari keluarga ini sebagai program self-replicating.

Sebuah pendatang baru yang menarik di peringkat ke-2 adalah P2P-Worm.Win32.Deecee.a. Worm ini menyebar melalui jaringan peer-to-peer DC++, dan mampu mengunduh file-file jahat lainnya. Ia telah meraih peringkat pada Daftar Top 20 kedua kalinya bukan karena jumlah mesin yang diinfeksi olehnya, tapi karena jumlah kopian dirinya pada tiap komputer yang terinfeksi.

P2P-Worm.Win32.Deecee.a mengkopi dirinya sendiri berkali-kali ketika sedang terinstall. Sekali terinstall, worm ini membuat kopian dirinya tersebut dapat diakses oleh publik. File-file yang terjangkit dengan sebaran semacam ini mungkin saja memiliki nama dengan sebuah pola berikut: sebuah prefiks seperti “(CRACK)”, “(PATCH)”, kemudian nama sebuah aplikasi populer: “ADOBE ILLUSTRATOR (semua versi)”, “GTA SAN ANDREAS ACTION 1 DVD”, dan lainnya.

Berikut daftar program jahat paling ganas yang dicatat Kaskersky:


Position

Change in position

Malicious program

1

0

Virus.Win32.Sality.aa

2

0

Worm.Win32.Mabezat.b

3

2

Net-Worm.Win32.Nimda

4

-1

Virus.Win32.Xorer.du

5

1

Virus.Win32.Alman.b

6

3

Virus.Win32.Sality.z

7

0

Virus.Win32.Parite.b

8

2

Virus.Win32.Virut.q

9

-5

Trojan-Downloader.HTML.Agent.ml

10

-2

Virus.Win32.Virut.n

11

1

Email-Worm.Win32.Runouce.b

12

1

Worm.Win32.Otwycal.g

13

1

P2P-Worm.Win32.Bacteraloh.h

14

4

Virus.Win32.Hidrag.a

15

5

Virus.Win32.Small.l

16

-5

Virus.Win32.Parite.a

17

Return

Worm.Win32.Fujack.bd

18

New

P2P-Worm.Win32.Deecee.a

19

-4

Trojan.Win32.Obfuscated.gen

20

New


Virus.Win32.Sality.y


Jumat, 05 Februari 2010

Virus Terganas Versi Microsoft

Sebuah virus baru sudah ditemukan, dan digolongkan oleh Microsoft sebagai yang paling merusak! Virus itu baru ditemukan oleh McAfee, dan belum ditemukan vaksin untuk mengalahkannya.
Virus ini merusak Zero dari Sektor hard disc, yang menyimpan fungsi informasi-informasi terpenting. Virus ini
berjalan sebagai berikut :
·secara otomatis virus ini akan terkirim ke semua nama dalam daftar alamat anda
dengan judul "Sebuah Kartu Untuk Anda" ( Une Carte Pour Vous , atau A Card For You );
·begitu kartu virtual itu terbuka, virus itu akan membekukan komputer sehingga
penggunanya harus memulainya kembali; kalau anda menekan CTRL+ALT+DEL
atau perintah untuk restart, virus itu akan merusak Zero dari Sektor
Boot hard disk, sehingga hard disk akan rusak secara permanen.
Menurut CNN, virus itu dalam beberapa jam sudah menimbulkan kepanikan di New York . Peringatan ini telah diterima oleh pegawai Microsoft sendiri.

Jangan membuka e-mail dengan judul "Sebuah kartu virtual untuk Anda" ( Une
Carte Virtuelle Pour Vous atau A Virtual Card For You ). Kirimkan pesan ini kepada semua teman anda. Saya rasa bahwa sebagian besar orang, seperti saya sendiri, lebih suka mendapat peringatan ini 25 kali daripada tidak sama sekali.

AWAS!!!

Jangan terima kontak "pti_bout_de_ chou @hotmail.com". Ini virus yang akan memformat komputer anda. Kirimkan pesan ini ke semua orang yang ada di dalam daftar alamat anda. Kalau anda tidak melakukannya dan salah seorang teman anda memasukkannya dalam daftar alamatnya, komputer anda juga akan terkena.

Minggu, 24 Januari 2010

Otak Atik Windows Dengan Resource Hacker

Bagi yang hoby mengotak-atik atau memodifikasi windows, ada sebuah software yang dikenal dengan nama “Resource Hacker”. Pada kesempatan ini saya akan menjelaskan dasar-dasarnya saja.

Apakah Resource Hacker Itu?
Bagi yang belum tau kita baca dulu yuk...tapi bagi yang sudah tau abaikan saja OK!
Resource hacker adalah sebuah software freeware/gratis yang fungsinya untuk mengedit file-file yang tidak dapat di buka oleh program-program biasa, seperti file dengan extensi (.dll, .exe, .cpl dan masih banyak lagi).

Tool ini sangat membantu dalam melakukan modifikasi-modifikasi yang dilakukan pada sistem operasi windows. Misalnya kita ingin mengganti kata “Refresh” menjadi “Segarkan”. Ingin Mencoba ... download aja Resource Hacker disini. Anda tidak perlu menginstallnya cukup double click aja ResHacker.exe dengan icon palu.

Menggunakan Resource Hacker
Sebelum bekerja dengan resource hacker ada beberapa hal yang harus anda ketahui :

  1. Program ini merupakan buatan manusia dan tak akan terlepas dari adanya bug pada program ketika digunakan

  2. Resource Hacker Di compile (dibuat) menggunakan Delphi™ ver 3.02.

  3. Rsource Hacker tidak dapat digunakan untuk membuka aplikasi/executable 16 BIT

  4. Beberapa executable file yang dicompress menggunakan metode tertentu seperti upx atau metode lainnya mungkin tidak akan dapat dibuka atau berjalan dengan bai
    k.

  5. Program ini hanya merubah tampilan saja dan tidak dapat digunakan untuk menambahkan fungsi baru pada sebuah program.


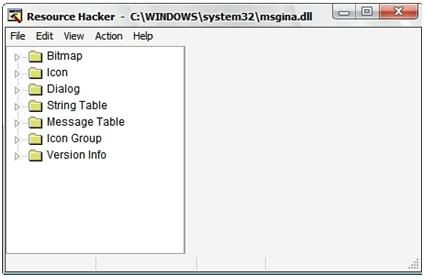
Bila anda membuka file di Resource Hacker, maka akan muncul direktori di sisi kiri panel, seperti:
AVI
Cursor
Bitmap
Icon
Menu
Dialog
String Table
AcceleratorsVersion Info
dan masih banyak lagi......

direktori ini bervariasi dari file ke file. Berikut ini adalah gambaran kecil dari direktori tersebut.

AVI : direktori ini berisi file AVI
Cursor : direktori ini berisi file CursorBitmap : direktori ini berisi bitmap
Icon : direktori ini berisi icon
Menu : direktori ini berisi berbagai menu
Dialog : direktori ini berisi berbagai kotak dialog
String Table : direktori ini berisi berbagai string
Accelerators : direktori ini berisi kunci pintas
Version Info : direktori ini berisi informasi versi dari file

Melihat Resources
Anda dapat melihat resource apapun yang ada dalam file. Cukup mengembangkan direktori dan klik pada nama resource. Sebenarnya setiap resource terdiri dari 3 bagian:

Resource Type: menunjukkan bahwa resource adalah AVI / Bitmap / Menu / Cursor / Icon / String / etc.
Resource Nama: Ini menggambarkan nama resource
Resource Language: bahasa yang digunakan dalam file. Untuk INGGRIS 1033

Mengubah Resouce
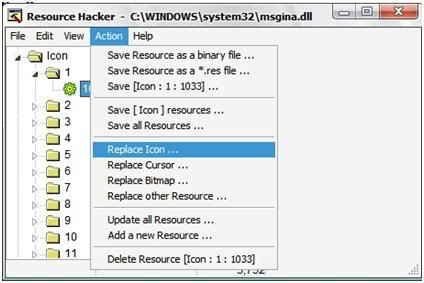
Untuk Cursor/Icon/Bitmap


  1. Pilih resource (misalnya Bitmap -> 131 -> 1033)

  2. Klik Action -> Replace Icon/Cursor/Bitmap

  3. Ini akan mebuka jendela baru, klik Open file with new Icon/Cursor/Bitmap tombol.

  4. Pilih resource yang diinginkan di kotak dialog OPEN dan klik pada tombol Open dan kemudian Replace.


Untuk Resource laninnya seperti AVI
Ini Sedikit berbeda


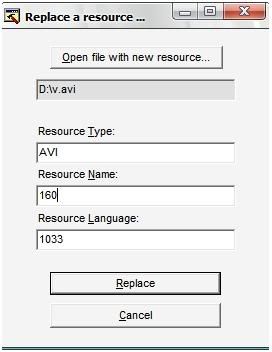
  1. Klik Action -> Replace Other Resource...

  2. Ini akan membuka jendela baru, klik open file with new resource

  3. Pilih file dan klik tombol Open

  4. Untuk memberikan informasi yang diperlukan untuk sumber daya ini, yang saya sebutkan sebelumnya.

  5. Klik tombol Replace


Untuk Menu/String/Dialog
Untuk mengubah String / Menu / Dialog kotak, Pilih resource yang diinginkan, misalnya, String Table -> 4 -> 1033, dan buatlah perubahan kemudian klik tombol Compile Script.
Itu akan mengkompilasi script dan akan memberi tanda ERROR jika terjadi kesalahan sehingga anda bisa memperbaikinya.

Nah begitulah dasar-dasar Resource Hacker, selanjutnya saya akan posting lagi tips dan triknya di lain waktu.

Semoga Bermanfaat